Em algum lugar da sua empresa, agora, alguém está colando código, contrato ou planilha de cliente numa ferramenta de IA com a conta pessoal. Ninguém da TI aprovou, ninguém registrou e ninguém vai saber se aquilo vazar. Isso tem nome: Shadow IA. Neste artigo eu mostro o que é, o que os números de 2025 e 2026 dizem sobre o custo dela, e um plano prático para trazer esse uso para dentro da governança sem simplesmente proibir.
Este artigo é o primeiro de um par. Aqui fica o problema e a estratégia. No próximo, a parte técnica: um gateway de IA no Azure API Management, com limite de tokens por equipe, métrica de uso e failover entre modelos, montado com Terraform num laboratório real.
Sumário
- O que é Shadow IA
- O que os números dizem
- Os riscos do Shadow IA, um por um
- Por que só bloquear não resolve
- Como descobrir o Shadow IA
- Arquitetura de referência contra o Shadow IA
- Plano em seis passos
- Onde entra o gateway de IA
- Conclusão
- Referências
O que é Shadow IA
A IBM define Shadow IA como o uso de qualquer ferramenta ou aplicação de inteligência artificial por funcionários sem aprovação formal nem supervisão da TI. A Microsoft, na documentação do Entra, separa os dois conceitos: shadow IT é o uso não autorizado de qualquer aplicação; Shadow IA é o uso não autorizado de aplicações e ferramentas de IA generativa. Os exemplos que ela cita mostram como o problema ficou largo: chatbots, APIs de provedores de modelo, servidores MCP em SaaS e geradores de código.
A diferença em relação ao shadow IT de sempre está no que sai da empresa. Um app de anotações não aprovado guarda o que você escreveu nele. Uma IA recebe o contexto inteiro: o trecho de código com a string de conexão, o contrato com o nome do cliente, a planilha com CPF. E o colaborador faz isso para trabalhar melhor, não por má-fé, o que torna o assunto mais de gestão do que de punição.
O que os números dizem
Três estudos de fontes primárias ajudam a medir o tamanho do Shadow IA. Todos estão linkados nas referências:
| Fonte | O que diz |
|---|---|
| IBM, Cost of a Data Breach 2025 | Uma em cada cinco organizações relatou uma violação causada por Shadow IA. Só 37% têm políticas para gerir a IA ou detectar o uso paralelo. |
| IBM, Cost of a Data Breach 2025 | Organizações com nível alto de Shadow IA tiveram, em média, US$ 670 mil a mais de custo por violação. Esses incidentes expuseram mais dados pessoais (65% contra 53% na média) e mais propriedade intelectual (40% contra 33%). |
| Netskope, Cloud and Threat Report 2026 | 47% dos usuários de IA generativa ainda usam apps pessoais (eram 78% no ano anterior). A organização média registra 223 incidentes por mês de dado sensível enviado a apps de IA. |
| Netskope, Cloud and Threat Report 2026 | Nas violações de política ligadas a IA generativa, o tipo de dado mais comum foi código-fonte (42%), seguido de dados regulados (32%) e propriedade intelectual (16%). |
| Microsoft e LinkedIn, Work Trend Index 2024 | 75% dos trabalhadores do conhecimento já usavam IA no trabalho, e 78% desses usuários traziam as próprias ferramentas, o fenômeno que a Microsoft chamou de BYOAI. |
Dois detalhes chamam a atenção. O primeiro é a queda de 78% para 47% no uso de apps pessoais. No mesmo período, o uso de contas gerenciadas pela empresa subiu de 25% para 62%: quando existe uma alternativa oficial, as pessoas migram. Mesmo assim, quase metade ainda está fora do radar. O segundo é que o dado mais vazado é código-fonte. Para quem trabalha com infraestrutura e desenvolvimento, isso inclui arquivos de configuração, variáveis de ambiente e, com alguma frequência, credenciais.
Um cuidado na hora de citar: alguns sites repetem que 54% das violações envolvem dados regulados. O relatório da Netskope diz 32%. Vale sempre ir à fonte.
Os riscos do Shadow IA, um por um
- Vazamento de dado sensível. É o item LLM02 do OWASP Top 10 para aplicações com LLM (edição 2025), Sensitive Information Disclosure. Num app com conta pessoal, os termos de uso são os de pessoa física, e a empresa não tem contrato que diga o que acontece com aquele prompt.
- Conformidade com a LGPD. O artigo 46 exige que quem trata dado pessoal adote medidas de segurança para protegê-lo. Colar a base de clientes numa IA pública, fora de qualquer controle, é difícil de defender. A ANPD já publicou um estudo sobre IA generativa na série Radar Tecnológico, que trata de dados pessoais em treinamento e da dificuldade de apagá-los depois.
- Propriedade intelectual. Código e documentos internos saem da empresa sem registro, e não há como pedir de volta.
- Custo sem dono. Assinaturas pessoais reembolsadas, chaves de API em cartão corporativo e consumo que não aparece em nenhum centro de custo. O OWASP chama de Unbounded Consumption (LLM10) o risco de consumo sem limite.
- Decisão baseada em resposta errada. Sem saber qual ferramenta foi usada, ninguém consegue avaliar a qualidade do que entrou num relatório ou num código em produção.
Por que só bloquear não resolve
A reação mais comum é bloquear. Segundo a Netskope, 90% das organizações bloqueiam pelo menos um app de IA, com média de dez apps bloqueados. Mesmo assim, quase metade dos usuários segue em apps pessoais. O motivo é simples: a necessidade continua. Se a empresa bloqueia no navegador do notebook e não oferece nada no lugar, o colaborador abre o celular, onde a TI não vê mais nada.
Contra o Shadow IA, o bloqueio funciona como complemento, para apps de risco alto e sem uso legítimo. A base precisa ser outra: descobrir o que já está em uso, oferecer uma alternativa aprovada que seja tão fácil quanto a ferramenta pessoal, e proteger o dado no caminho.

Como descobrir o Shadow IA
Não dá para governar o que você não vê. No ecossistema Microsoft, três produtos fazem a descoberta e o controle, e a própria Microsoft mantém um guia que junta os três:
- Microsoft Defender for Cloud Apps. O catálogo de apps tem a categoria Generative AI, com uma nota de risco para cada serviço. Uma política de descoberta com “Category equals Generative AI” mostra quem usa o quê. Marcar um app como não sancionado bloqueia o acesso nos dispositivos com Defender for Endpoint, e existe a opção de apenas avisar o usuário em vez de bloquear.
- Microsoft Entra Global Secure Access. A descoberta de Shadow IA analisa o tráfego de rede e identifica chatbots, APIs de provedores de modelo e servidores MCP, cruzando com o catálogo do Defender for Cloud Apps.
- Microsoft Purview, Data Security Posture Management. Aplica DLP aos prompts enviados a sites de IA pelo navegador, com políticas prontas para detectar ou bloquear informação sensível. Para apps de IA que não sejam o Microsoft 365 Copilot, exige o faturamento pay-as-you-go do Purview, além dos dispositivos integrados e da extensão no navegador.
Esses recursos dependem de licenças do nível E5 ou de suítes específicas de segurança e conformidade; confira a descrição de serviço de cada um antes de planejar. Sem esse licenciamento, dá para começar com o que já existe: logs do proxy ou do firewall, consultas de DNS, despesas reembolsadas com assinaturas de IA e uma pesquisa simples com as equipes. O objetivo da primeira semana é ter um inventário, não um bloqueio.
Arquitetura de referência contra o Shadow IA
Juntando as peças, a arquitetura abaixo é o ponto de chegada para uma empresa no ecossistema Microsoft. Ela não precisa ser implantada de uma vez, e cada camada resolve uma parte do problema:
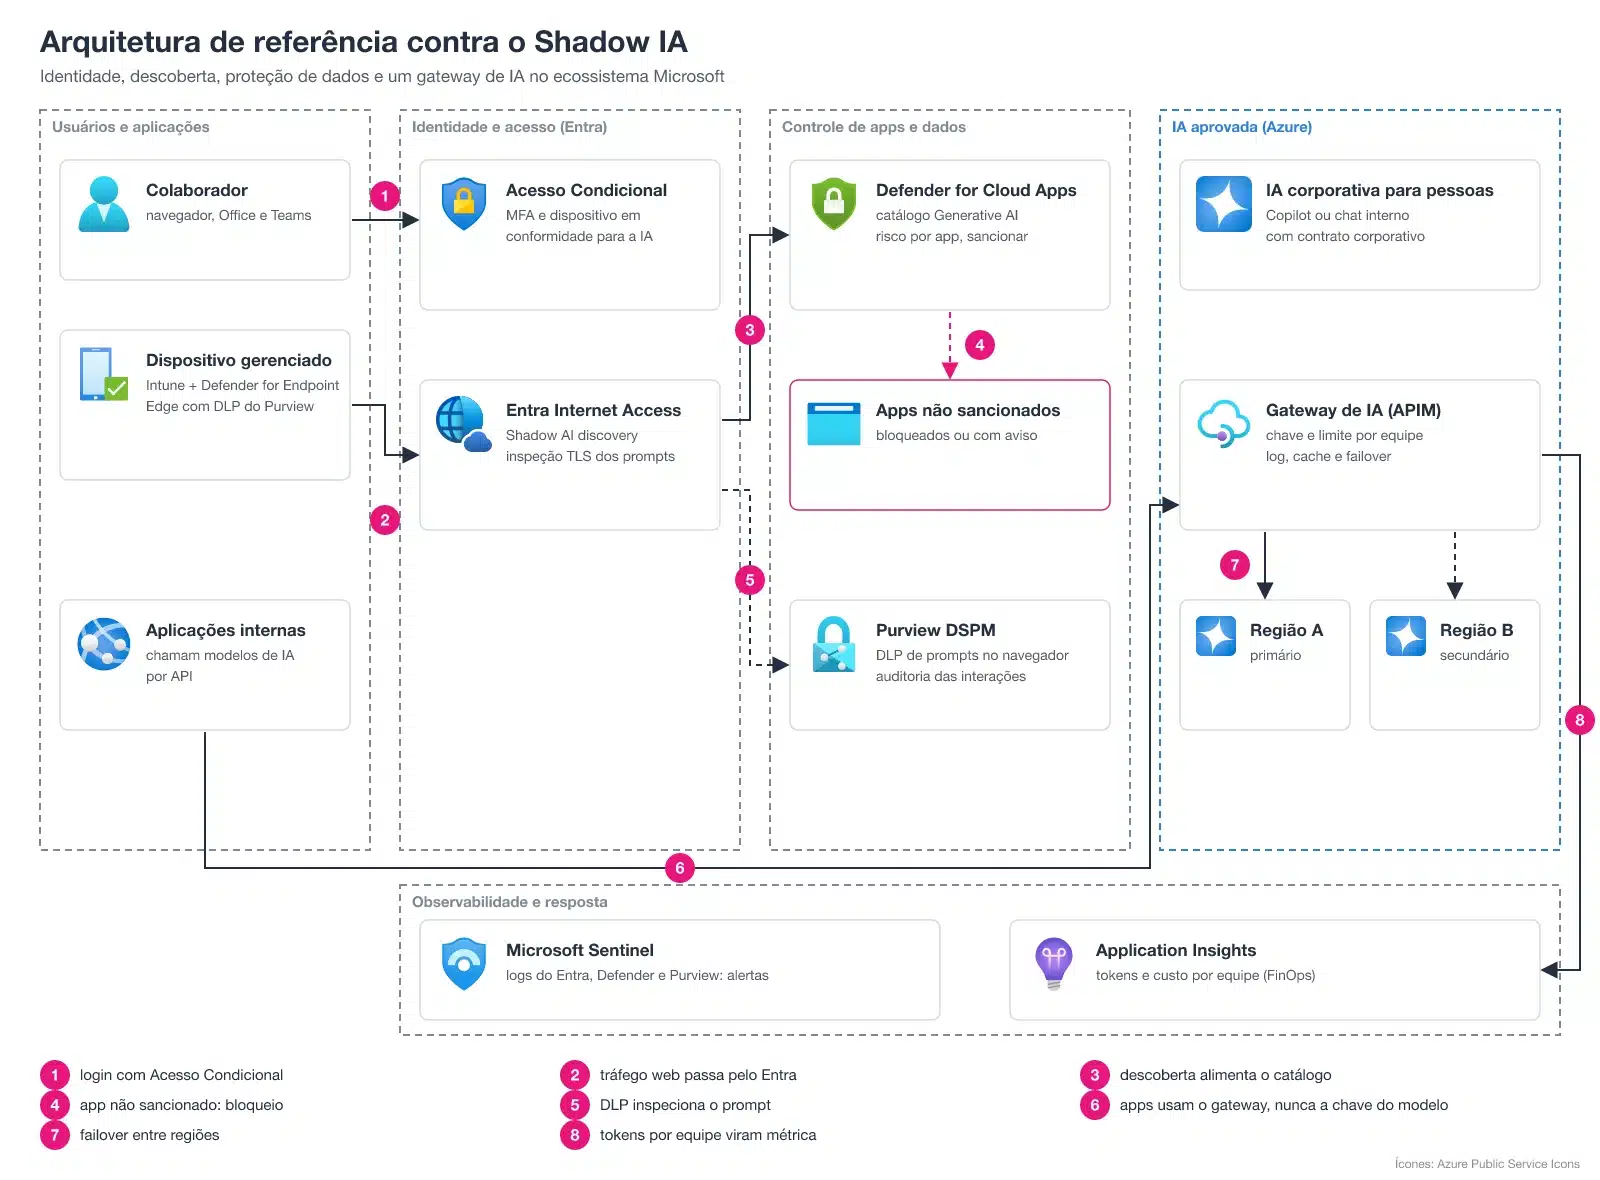
- Identidade. O Acesso Condicional do Entra exige MFA e dispositivo em conformidade para usar a IA aprovada. Assim, a ferramenta oficial só abre num equipamento que a empresa gerencia.
- Rede. O tráfego web dos dispositivos passa pelo Entra Internet Access, que descobre os apps de IA em uso e alimenta o catálogo do Defender for Cloud Apps.
- Apps. No Defender for Cloud Apps, cada app de IA recebe uma decisão: sancionado, monitorado ou não sancionado. Os não sancionados são bloqueados ou exibem um aviso ao usuário.
- Dados. O Purview inspeciona o que é colado ou enviado aos sites de IA pelo navegador e bloqueia o que for classificado como sensível, mesmo num app permitido.
- IA aprovada. As pessoas usam uma IA corporativa, como o Microsoft 365 Copilot ou um chat interno. As aplicações chamam os modelos só pelo gateway de IA no API Management, que distribui o tráfego entre duas regiões.
- Observabilidade. Os logs do Entra, do Defender e do Purview vão para o Microsoft Sentinel, que gera alertas. O gateway envia o consumo de tokens por equipe ao Application Insights, base para o FinOps da IA.
A ordem de implantação segue o plano da próxima seção: primeiro a visibilidade (rede e catálogo), depois a alternativa aprovada, e só então os bloqueios.
Plano em seis passos
O plano abaixo começa pelo inventário e termina na métrica, nessa ordem de propósito. Cada passo depende do anterior:
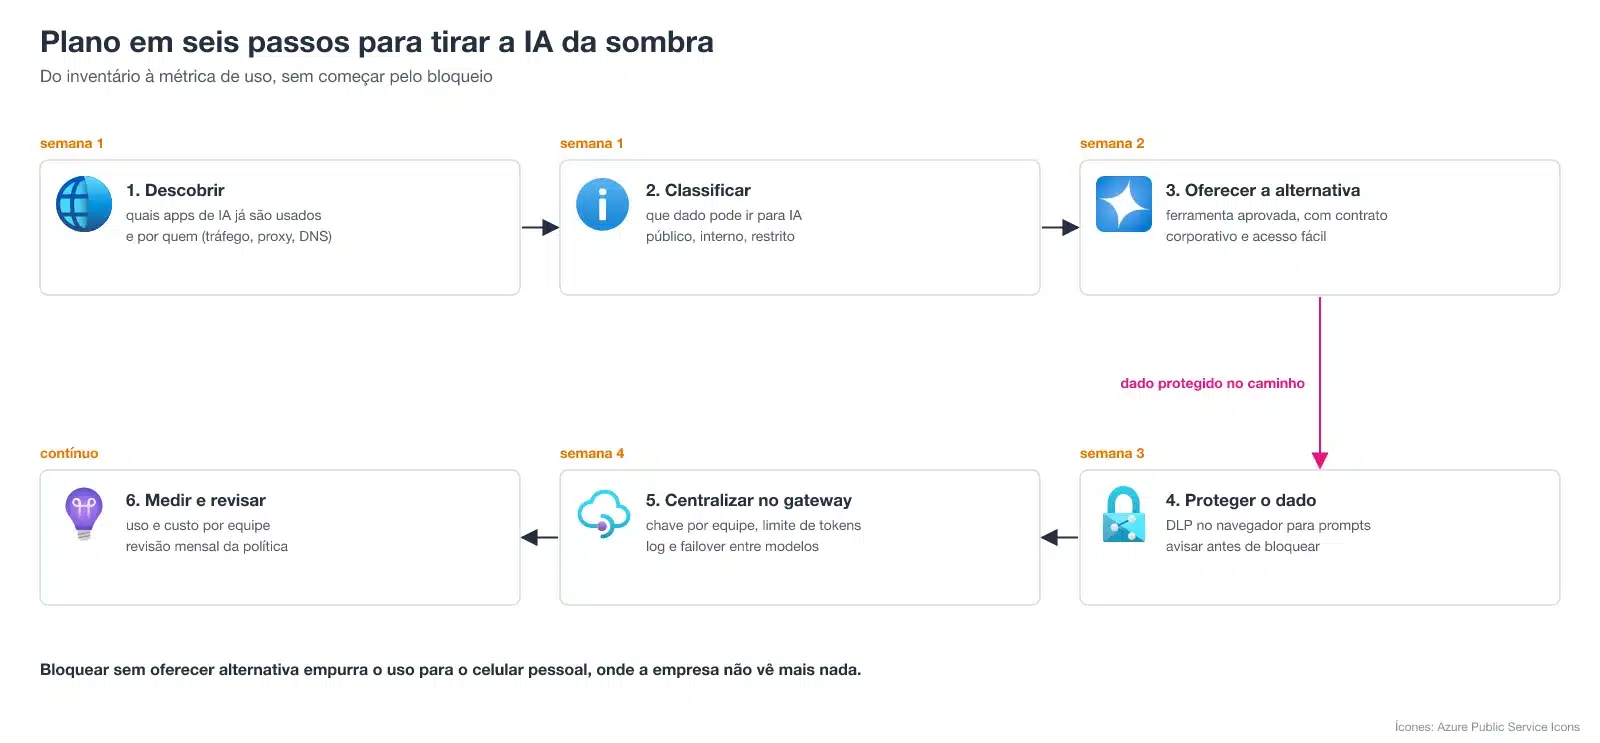
- Descobrir. Levante quais apps de IA são usados, por quais equipes e com que frequência. Use o que tiver: Defender for Cloud Apps, Entra, proxy, DNS ou reembolsos.
- Classificar. Defina, em uma página, que tipo de dado vai para uma IA aprovada, qual fica restrito a uma IA interna e qual nunca sai da empresa. Sem essa regra, o colaborador não tem como acertar.
- Oferecer a alternativa. Disponibilize uma ferramenta aprovada, com contrato corporativo, que seja fácil de acessar. Se a alternativa exigir três aprovações e um formulário, o Shadow IA continua.
- Proteger o dado. Ative DLP para prompts no navegador. Comece avisando, depois bloqueie só o que é claramente proibido, como documentos rotulados como confidenciais.
- Centralizar no gateway. As aplicações internas que chamam modelos de IA passam a usar um gateway único, com chave por equipe, limite de tokens, log e failover.
- Medir e revisar. Acompanhe o uso e o custo por equipe e revise a política todo mês. O mercado de IA muda rápido, e a lista de apps aprovados também precisa mudar.
Onde entra o gateway de IA
Os passos 1 a 4 cuidam das pessoas usando IA pelo navegador. O passo 5 cuida de outra face do Shadow IA, muitas vezes esquecida: aplicações e scripts internos chamando APIs de modelo direto, cada um com a sua chave, sem limite e sem log. Um gateway de IA coloca um ponto único entre essas aplicações e os modelos:
- cada equipe recebe a própria chave, e nenhuma aplicação conhece a credencial do modelo;
- um limite de tokens por minuto e uma cota por período evitam que um script descontrolado consuma o orçamento do mês;
- o consumo de tokens vira métrica por equipe, que alimenta o FinOps e a auditoria;
- se um modelo ou uma região ficar indisponível, o gateway manda o tráfego para outro.
No Azure, o API Management faz esse papel com políticas próprias para IA, e é esse o tema de um próximo artigo da série, com Terraform e laboratório real. A mesma lógica de governança aparece em artigos anteriores do blog, como a governança de tags com Azure Policy e a exportação de custos do Cost Management: o que não é medido não tem dono.
Conclusão
O Shadow IA não é um problema de funcionário desobediente. É o sinal de que as pessoas querem usar IA e a empresa ainda não ofereceu um caminho seguro e prático. Os números mostram o custo de ignorar isso: uma em cada cinco organizações já teve violação por Shadow IA, e o dado que mais vaza é código-fonte.
A resposta que funciona tem três partes: enxergar o uso, oferecer uma alternativa melhor que a ferramenta pessoal e proteger o dado no caminho. O bloqueio entra no fim, para o que sobrar. Se a sua empresa ainda não tem um inventário de IA, comece por ele nesta semana.
Referências
- What is shadow AI? — IBM
- IBM Cost of a Data Breach 2025 — IBM Newsroom
- Cloud and Threat Report 2026 — Netskope Threat Labs
- 2024 Work Trend Index — Microsoft e LinkedIn
- OWASP Top 10 for LLM Applications 2025 — OWASP
- Radar Tecnológico: IA generativa — ANPD
- Shadow AI discovery — Microsoft Entra
- Manage generative AI apps — Microsoft Learn
- Considerations for DSPM for AI — Microsoft Purview
Interessado em saber mais sobre artigos relacionados a Microsoft Azure CLIQUE AQUI
🚀 Vamos nos conectar?
Não perca nenhuma oportunidade! Cadastre-se nas minhas redes e no canal do YouTube para receber conteúdos de TI, Cloud, Azure, AWS, Kubernetes e DevOps em primeira mão.
Dica: no Facebook, todos os artigos do blog são publicados automaticamente. Vale a pena curtir!
💬 Dúvidas ou problemas?
Com o intuito de ajudar a comunidade, caso você tenha dúvidas ou encontre problemas na execução dos comandos deste artigo, deixe um comentário abaixo. Responderei o mais breve possível!
Muito obrigado pela visita e até o próximo post!
Jefferson Castilho Especialista em Cloud & DevOps.Este guia técnico é exclusivo do Blog do Castilho. Explore mais conteúdos sobre Cloud e DevOps.